Domain sicherheitsnormen.de kaufen?
Wir ziehen mit dem Projekt
sicherheitsnormen.de um.
Sind Sie am Kauf der Domain
sicherheitsnormen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain sicherheitsnormen.de kaufen?
Was sind die besten Methoden zum Schutz vor Phishing-Angriffen?
Die besten Methoden zum Schutz vor Phishing-Angriffen sind Schulung der Mitarbeiter, um sie für Phishing-E-Mails zu sensibilisieren, Verwendung von Antiviren-Software und Firewalls sowie regelmäßige Überprüfung von URLs und Absendern, bevor auf Links geklickt oder Anhänge geöffnet werden. Es ist auch wichtig, starke Passwörter zu verwenden und diese regelmäßig zu ändern, sowie Zwei-Faktor-Authentifizierung zu aktivieren, um zusätzliche Sicherheitsebene zu bieten. Unternehmen sollten auch regelmäßig Backups ihrer Daten erstellen, um im Falle eines Angriffs schnell wiederherstellen zu können. **
Welche E-Mail-Anbieter bieten den besten Schutz vor Spam und Phishing?
Google Mail, Microsoft Outlook und ProtonMail gelten als E-Mail-Anbieter mit guten Spam- und Phishing-Schutzfunktionen. Sie verfügen über fortschrittliche Filtermechanismen, die verdächtige E-Mails erkennen und in den Spam-Ordner verschieben. Nutzer können außerdem manuell verdächtige E-Mails melden, um den Schutz zu verbessern. **

Ähnliche Suchbegriffe für Phishing-Schutz
Top-Angebote
Produkte zum Begriff Phishing-Schutz:
-
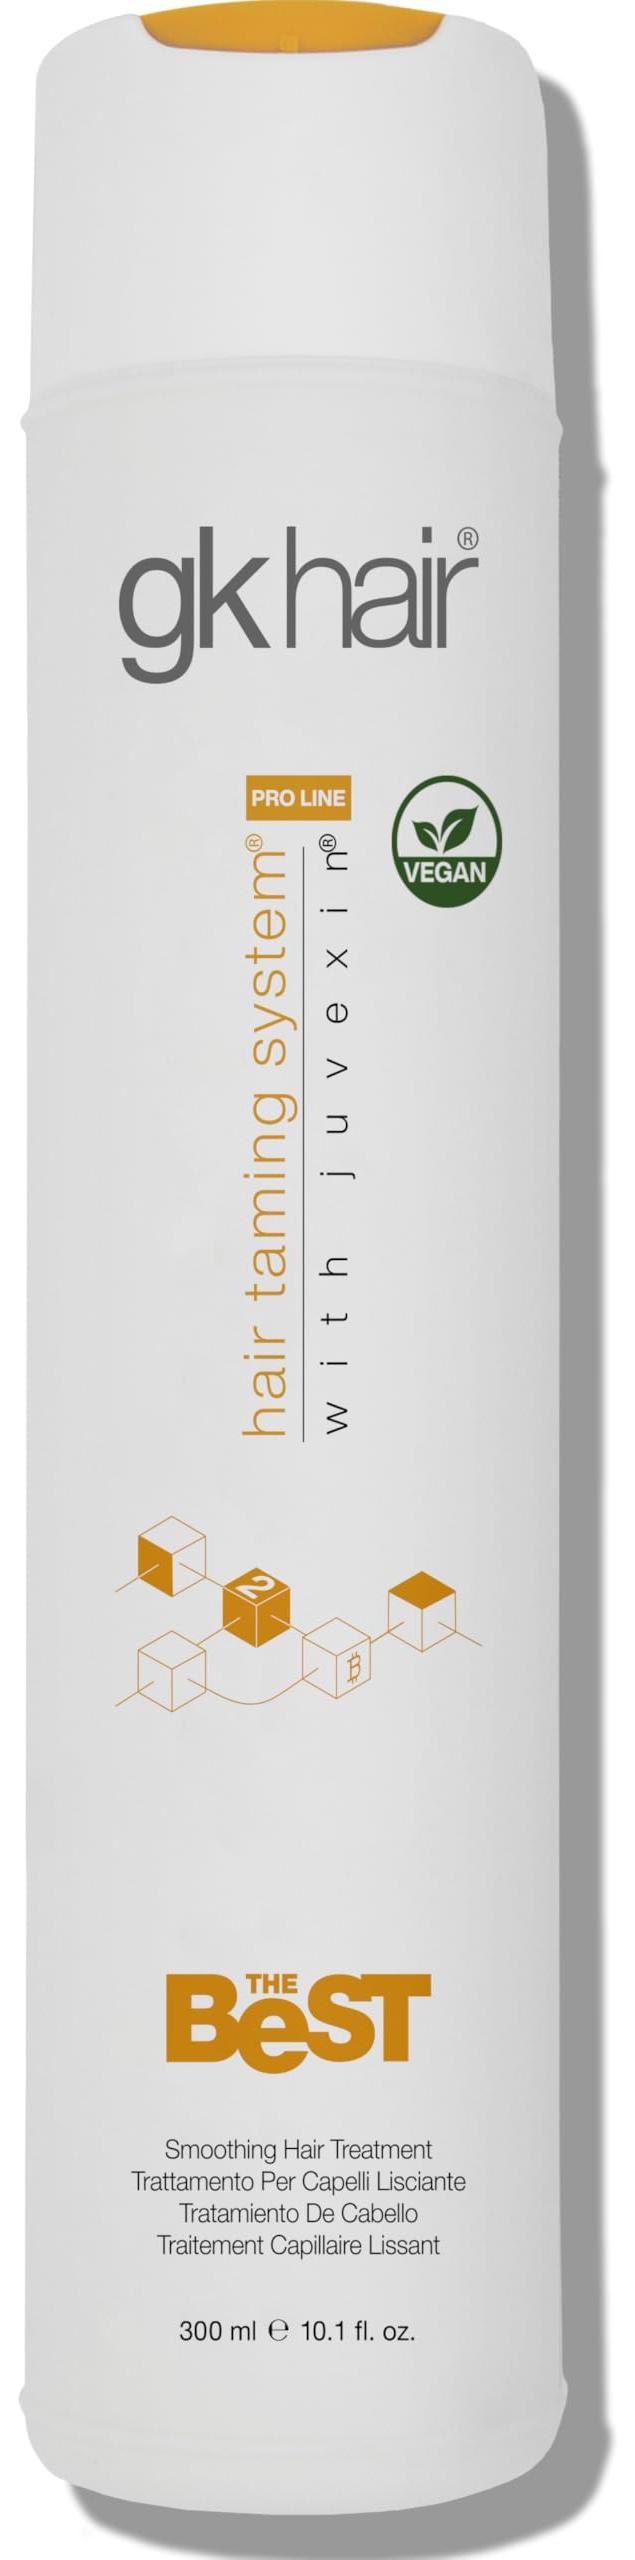
Keratine-Haarbehandlung The Best 300 ml - Glättung & Frizz-SchutzDie Keratin-Haarbehandlung The Best verjüngt das Haar und macht es glatt, stark und frizzfrei. Die professionelle Salonbehandlung kann bequem zu Hause angewendet werden und hält 3-5 Monate. Die fortschrittliche Formel glättet das Haar sofort, repariert und stärkt es von innen heraus und verleiht ihm intensive Geschmeidigkeit und Glanz.Repariert und stärkt das Haar von innen mit Keratin und natürlichen SamenölenKeine Wartezeit nach der Anwendung - Haare können sofort gewaschen werdenIdeal für alle Haartypen, auch für widerspenstiges und krauses HaarVegane Formel, tierversuchsfrei343,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hal Leonard 150 Of The Best Jazz StandardsHal Leonard 150 Of The Best Jazz Standards Ever: 150 Jazzsongs arrangiert für Klavier, mit Texten und Akkorden, mittlerer Schwierigkeitsgrad, ISBN 9781846096075, HLE90003199, 23 x 30,5 cm, 584 Seiten39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Burns, Brendan: Kubernetes Best PracticesKubernetes Best Practices , Praktische Anleitungen und Vorlagen zum Bauen erfolgreicher Kubernetes-Anwendungen - Bewährte Vorgehensweisen aus dem Arbeitsalltag von Kubernetes-Mitbegründer Brendan Burns - Praxisnaher Überblick über viele aktuelle und zentrale Themen - Mit Codebeispielen aus erfolgreichen Kubernetes-Projekten In diesem praktischen Leitfaden teilen Brendan Burns und drei weitere Kubernetes-Experten ihre bewährten Vorgehensweisen beim Erstellen von Anwendungen mit Kubernetes mit Ihnen. Sie bündeln jahrzehntelange Erfahrungen aus den unterschiedlichsten Anwendungsbereichen und von Unternehmen, die Kubernetes erfolgreich in der Produktion einsetzen. Konkrete Codebeispiele sowie Strategien zur Fehlervermeidung und -behebung helfen Ihnen bei der Umsetzung in die Praxis. Dieses Buch ist die Übersetzung der zweiten englischen Auflage. Es ist ideal für alle, die mit den grundlegenden Kubernetes-Konzepten vertraut sind und die neuesten Best Practices lernen möchten. Aus dem Inhalt: - Patterns für die Überwachung und Sicherung Ihrer Systeme sowie Verwaltung von Upgrades, Rollouts und Rollbacks - Integration von Diensten und Legacy-Anwendungen - Ausführen von Workloads für Machine Learning in Kubernetes - Sicherstellen der Pod- und Container-Sicherheit - Verstehen von Themen, die für die erfolgreiche Implementierung von Kubernetes immer wichtiger werden, wie z. B. Chaos Engineering/Testing, GitOps, Service Mesh und Observability , Querlenker > Sportfederung , Erscheinungsjahr: 20241031, Produktform: Kartoniert, Autoren: Burns, Brendan~Villalba, Eddie~Strebel, Dave~Evenson, Lachlan, Übersetzung: Haselier, Rainer G., Seitenzahl/Blattzahl: 328, Keyword: Cloud; Cluster; Container; Continuous Delivery; Continuous Integration; Deployment; DevOps; Docker; Microservices; Monitoring; Patterns; Secrets; Security; Service Mesh; Workflows, Fachschema: Programmiersprachen, Warengruppe: HC/Programmiersprachen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 165, Höhe: 22, Gewicht: 637, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Practices of FuturecastingPractices of Futurecasting , Ways of sharing imagined tomorrows , Unterbodenleuchten > Lichter & Leuchten , Erscheinungsjahr: 20241118, Produktform: Kartoniert, Redaktion: Shamiyeh, Michael, Seitenzahl/Blattzahl: 472, Abbildungen: 100 col. illustrations, Themenüberschrift: DESIGN / General, Keyword: Cory Doctorow; David A. Kirby; Design-Konversation; Ermöglichung; Geschichte; Global Gouvernance; Imagination; Innovation; Karlheinz Schwuchow; Mary Flanagan; Politikgestaltung; Propaganda; Sarah DaVanzo; Science Fiction; Simulation; Spielwelten; Szenarienplanung; Vorausschau; Vorstellungskraft; Weltgestaltung; Zukunft; Zukunftsdesign; Zukunftsgestaltung; design conversation; enabling; experimental futures; experimentelle Zukunft; foresight; future design; futures making; gameworlds; gouvernance; history; imagination; imagined futures; imaginierte Zukunft; innovation; policymaking; propaganda; scenario planing; science fiction; simulation; world building, Fachschema: Industrial Design~Produktdesign~Architekt / Innenarchitekt~Innenarchitektur - Innenarchitekt~Kunstgeschichte, Fachkategorie: Kunst: allgemeine Themen~Designgeschichte~Architektur: Innenarchitektur~Kunstgeschichte, Warengruppe: HC/Innenarchitektur/Design, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 230, Breite: 170, Höhe: 38, Gewicht: 1155, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik,48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Welche E-Mail Dienste bieten den besten Schutz vor Spam und Phishing-Angriffen?
Die besten E-Mail-Dienste mit Schutz vor Spam und Phishing-Angriffen sind Gmail, Outlook und ProtonMail. Diese Dienste verfügen über fortschrittliche Filtertechnologien, die verdächtige E-Mails erkennen und blockieren können. Es ist jedoch wichtig, zusätzliche Sicherheitsmaßnahmen wie Zwei-Faktor-Authentifizierung zu aktivieren, um das Risiko von Cyberangriffen weiter zu minimieren. **
-
Welche Rolle spielen Richtlinien bei der Durchsetzung von Standards und Best Practices in verschiedenen Branchen?
Richtlinien dienen als Leitfaden für Unternehmen, um Standards und Best Practices in verschiedenen Branchen zu definieren und umzusetzen. Sie helfen dabei, einheitliche Qualitätsstandards zu gewährleisten und die Effizienz in der Arbeitsweise zu steigern. Durch die Einhaltung von Richtlinien können Unternehmen ihre Reputation verbessern und das Vertrauen der Kunden gewinnen. **
-
Wie kann man effektiven Schutz vor E-Mail-basierten Bedrohungen wie Phishing und Malware gewährleisten?
1. Regelmäßige Schulungen der Mitarbeiter über Phishing- und Malware-Prävention. 2. Einsatz von Anti-Phishing-Tools und Anti-Malware-Software. 3. Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Updates der Sicherheitsmaßnahmen. **
-
Welche Best Practices und Richtlinien gelten für die Gestaltung von Benutzeroberflächen, um die Usability-Standards zu erfüllen?
1. Konsistenz in Designelementen wie Farben, Schriftarten und Layouts verbessert die Benutzererfahrung. 2. Klare Beschriftungen, verständliche Navigation und intuitive Interaktionen sind wichtig. 3. Usability-Tests mit echten Nutzern helfen dabei, Schwachstellen in der Benutzeroberfläche zu identifizieren und zu beheben. **


Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
Top-Angebote
Produkte zum Begriff Phishing-Schutz:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Keratine-Haarbehandlung The Best 300 ml - Glättung & Frizz-SchutzDie Keratin-Haarbehandlung The Best verjüngt das Haar und macht es glatt, stark und frizzfrei. Die professionelle Salonbehandlung kann bequem zu Hause angewendet werden und hält 3-5 Monate. Die fortschrittliche Formel glättet das Haar sofort, repariert und stärkt es von innen heraus und verleiht ihm intensive Geschmeidigkeit und Glanz.Repariert und stärkt das Haar von innen mit Keratin und natürlichen SamenölenKeine Wartezeit nach der Anwendung - Haare können sofort gewaschen werdenIdeal für alle Haartypen, auch für widerspenstiges und krauses HaarVegane Formel, tierversuchsfrei343,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hal Leonard 150 Of The Best Jazz StandardsHal Leonard 150 Of The Best Jazz Standards Ever: 150 Jazzsongs arrangiert für Klavier, mit Texten und Akkorden, mittlerer Schwierigkeitsgrad, ISBN 9781846096075, HLE90003199, 23 x 30,5 cm, 584 Seiten39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die besten Methoden zum Schutz vor Phishing-Angriffen?
Die besten Methoden zum Schutz vor Phishing-Angriffen sind Schulung der Mitarbeiter, um sie für Phishing-E-Mails zu sensibilisieren, Verwendung von Antiviren-Software und Firewalls sowie regelmäßige Überprüfung von URLs und Absendern, bevor auf Links geklickt oder Anhänge geöffnet werden. Es ist auch wichtig, starke Passwörter zu verwenden und diese regelmäßig zu ändern, sowie Zwei-Faktor-Authentifizierung zu aktivieren, um zusätzliche Sicherheitsebene zu bieten. Unternehmen sollten auch regelmäßig Backups ihrer Daten erstellen, um im Falle eines Angriffs schnell wiederherstellen zu können. **
-
Welche E-Mail-Anbieter bieten den besten Schutz vor Spam und Phishing?
Google Mail, Microsoft Outlook und ProtonMail gelten als E-Mail-Anbieter mit guten Spam- und Phishing-Schutzfunktionen. Sie verfügen über fortschrittliche Filtermechanismen, die verdächtige E-Mails erkennen und in den Spam-Ordner verschieben. Nutzer können außerdem manuell verdächtige E-Mails melden, um den Schutz zu verbessern. **
-
Welche E-Mail Dienste bieten den besten Schutz vor Spam und Phishing-Angriffen?
Die besten E-Mail-Dienste mit Schutz vor Spam und Phishing-Angriffen sind Gmail, Outlook und ProtonMail. Diese Dienste verfügen über fortschrittliche Filtertechnologien, die verdächtige E-Mails erkennen und blockieren können. Es ist jedoch wichtig, zusätzliche Sicherheitsmaßnahmen wie Zwei-Faktor-Authentifizierung zu aktivieren, um das Risiko von Cyberangriffen weiter zu minimieren. **
-
Welche Rolle spielen Richtlinien bei der Durchsetzung von Standards und Best Practices in verschiedenen Branchen?
Richtlinien dienen als Leitfaden für Unternehmen, um Standards und Best Practices in verschiedenen Branchen zu definieren und umzusetzen. Sie helfen dabei, einheitliche Qualitätsstandards zu gewährleisten und die Effizienz in der Arbeitsweise zu steigern. Durch die Einhaltung von Richtlinien können Unternehmen ihre Reputation verbessern und das Vertrauen der Kunden gewinnen. **
Ähnliche Suchbegriffe für Phishing-Schutz
-
Burns, Brendan: Kubernetes Best PracticesKubernetes Best Practices , Praktische Anleitungen und Vorlagen zum Bauen erfolgreicher Kubernetes-Anwendungen - Bewährte Vorgehensweisen aus dem Arbeitsalltag von Kubernetes-Mitbegründer Brendan Burns - Praxisnaher Überblick über viele aktuelle und zentrale Themen - Mit Codebeispielen aus erfolgreichen Kubernetes-Projekten In diesem praktischen Leitfaden teilen Brendan Burns und drei weitere Kubernetes-Experten ihre bewährten Vorgehensweisen beim Erstellen von Anwendungen mit Kubernetes mit Ihnen. Sie bündeln jahrzehntelange Erfahrungen aus den unterschiedlichsten Anwendungsbereichen und von Unternehmen, die Kubernetes erfolgreich in der Produktion einsetzen. Konkrete Codebeispiele sowie Strategien zur Fehlervermeidung und -behebung helfen Ihnen bei der Umsetzung in die Praxis. Dieses Buch ist die Übersetzung der zweiten englischen Auflage. Es ist ideal für alle, die mit den grundlegenden Kubernetes-Konzepten vertraut sind und die neuesten Best Practices lernen möchten. Aus dem Inhalt: - Patterns für die Überwachung und Sicherung Ihrer Systeme sowie Verwaltung von Upgrades, Rollouts und Rollbacks - Integration von Diensten und Legacy-Anwendungen - Ausführen von Workloads für Machine Learning in Kubernetes - Sicherstellen der Pod- und Container-Sicherheit - Verstehen von Themen, die für die erfolgreiche Implementierung von Kubernetes immer wichtiger werden, wie z. B. Chaos Engineering/Testing, GitOps, Service Mesh und Observability , Querlenker > Sportfederung , Erscheinungsjahr: 20241031, Produktform: Kartoniert, Autoren: Burns, Brendan~Villalba, Eddie~Strebel, Dave~Evenson, Lachlan, Übersetzung: Haselier, Rainer G., Seitenzahl/Blattzahl: 328, Keyword: Cloud; Cluster; Container; Continuous Delivery; Continuous Integration; Deployment; DevOps; Docker; Microservices; Monitoring; Patterns; Secrets; Security; Service Mesh; Workflows, Fachschema: Programmiersprachen, Warengruppe: HC/Programmiersprachen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 165, Höhe: 22, Gewicht: 637, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Practices of FuturecastingPractices of Futurecasting , Ways of sharing imagined tomorrows , Unterbodenleuchten > Lichter & Leuchten , Erscheinungsjahr: 20241118, Produktform: Kartoniert, Redaktion: Shamiyeh, Michael, Seitenzahl/Blattzahl: 472, Abbildungen: 100 col. illustrations, Themenüberschrift: DESIGN / General, Keyword: Cory Doctorow; David A. Kirby; Design-Konversation; Ermöglichung; Geschichte; Global Gouvernance; Imagination; Innovation; Karlheinz Schwuchow; Mary Flanagan; Politikgestaltung; Propaganda; Sarah DaVanzo; Science Fiction; Simulation; Spielwelten; Szenarienplanung; Vorausschau; Vorstellungskraft; Weltgestaltung; Zukunft; Zukunftsdesign; Zukunftsgestaltung; design conversation; enabling; experimental futures; experimentelle Zukunft; foresight; future design; futures making; gameworlds; gouvernance; history; imagination; imagined futures; imaginierte Zukunft; innovation; policymaking; propaganda; scenario planing; science fiction; simulation; world building, Fachschema: Industrial Design~Produktdesign~Architekt / Innenarchitekt~Innenarchitektur - Innenarchitekt~Kunstgeschichte, Fachkategorie: Kunst: allgemeine Themen~Designgeschichte~Architektur: Innenarchitektur~Kunstgeschichte, Warengruppe: HC/Innenarchitektur/Design, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 230, Breite: 170, Höhe: 38, Gewicht: 1155, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik,48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man effektiven Schutz vor E-Mail-basierten Bedrohungen wie Phishing und Malware gewährleisten?
1. Regelmäßige Schulungen der Mitarbeiter über Phishing- und Malware-Prävention. 2. Einsatz von Anti-Phishing-Tools und Anti-Malware-Software. 3. Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Updates der Sicherheitsmaßnahmen. **
-
Welche Best Practices und Richtlinien gelten für die Gestaltung von Benutzeroberflächen, um die Usability-Standards zu erfüllen?
1. Konsistenz in Designelementen wie Farben, Schriftarten und Layouts verbessert die Benutzererfahrung. 2. Klare Beschriftungen, verständliche Navigation und intuitive Interaktionen sind wichtig. 3. Usability-Tests mit echten Nutzern helfen dabei, Schwachstellen in der Benutzeroberfläche zu identifizieren und zu beheben. **
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.