Domain sicherheitsnormen.de kaufen?
Wir ziehen mit dem Projekt
sicherheitsnormen.de um.
Sind Sie am Kauf der Domain
sicherheitsnormen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain sicherheitsnormen.de kaufen?
Was ist das Discord-Audit-Log?
Das Discord-Audit-Log ist eine Funktion in der Discord-Plattform, die alle Aktionen und Änderungen in einem Server protokolliert. Es zeichnet beispielsweise ab, wer Nachrichten löscht, Kanäle erstellt oder Mitglieder hinzufügt. Das Audit-Log ermöglicht es Server-Administratoren, Änderungen nachzuverfolgen und potenziellen Missbrauch zu erkennen. **
Wie kann Log-Management dazu beitragen, die Sicherheit und Effizienz von IT-Systemen zu verbessern? Welche Tools und Best Practices empfehlen Sie für ein effektives Log-Management?
Log-Management ermöglicht die zentrale Erfassung, Analyse und Überwachung von Protokolldaten, um Sicherheitsvorfälle frühzeitig zu erkennen und die Leistung von IT-Systemen zu optimieren. Empfohlene Tools sind Splunk, ELK Stack und Graylog, während Best Practices die regelmäßige Überprüfung von Protokollen, die Implementierung von Sicherheitsrichtlinien und die Schulung von Mitarbeitern umfassen. **
Ähnliche Suchbegriffe für V-Log-Profile
Top-Angebote
Produkte zum Begriff V-Log-Profile:
-
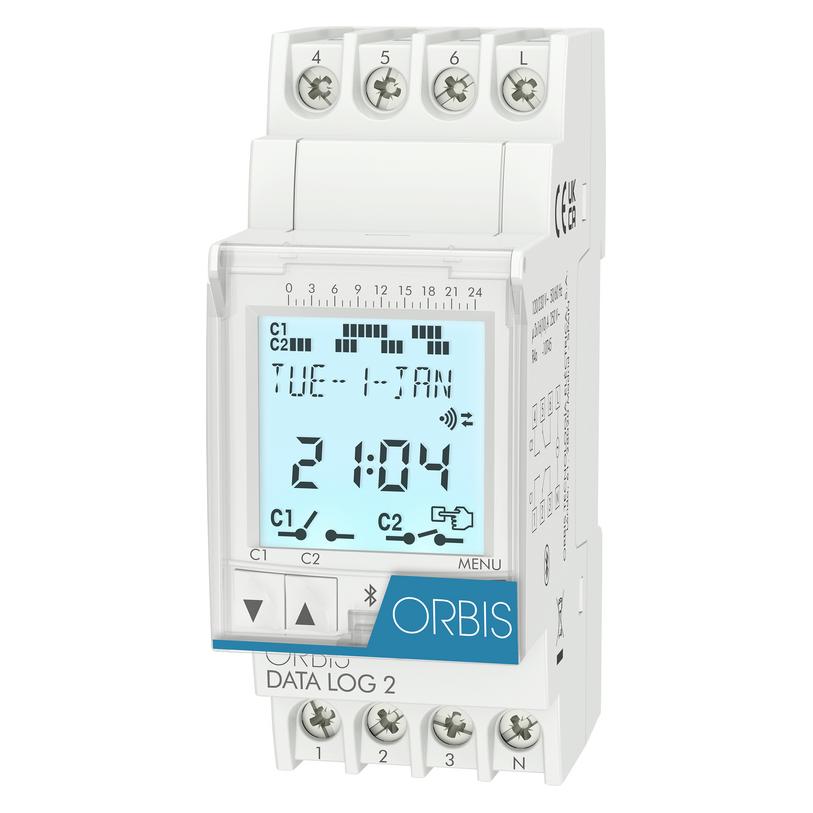
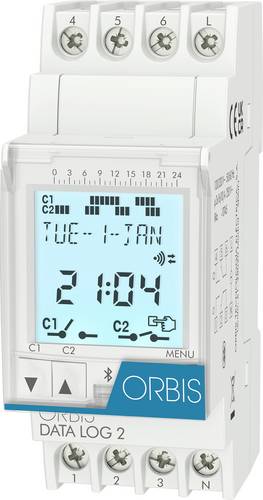
Orbis, Zeitschaltuhr, Hutschienen Zeitschaltuhr DATA LOG 2 230 VDie Hutschienen-Zeitschaltuhr DATA LOG 2 von ORBIS ist eine digitale Zeitschaltuhr, die für den Einsatz in elektrischen Installationen konzipiert ist. Sie ermöglicht eine präzise Steuerung von elektrischen Geräten und Systemen, indem sie programmierbare Zeitpläne zur Verfügung stellt. Diese Zeitschaltuhr ist besonders für Anwendungen in Smart Home-Umgebungen geeignet und bietet eine Vielzahl von Funktionen, die eine benutzerfreundliche Handhabung gewährleisten. Mit ihrer kompakten Bauweise ist sie ideal für die Montage auf Hutschienen, was die Installation in Verteilerschränken erleichtert. Die DATA LOG 2 ist mit einem Datenspeicher ausgestattet, der eine zuverlässige Speicherung der programmierten Einstellungen ermöglicht. Zudem sorgt die integrierte Kindersicherung für zusätzliche Sicherheit im Umgang mit der Zeitschaltuhr. - Digitale Programmierung für präzise Steuerung - Kompatibel mit Smart Home-Systemen - Integrierte Kindersicherung für erhöhte Sicherheit - Einfache Montage auf Hutschienen.113,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Weiß jemand, ob man Audit-Log-Einträge bei DC wiederherstellen kann?
Ja, es ist möglich, Audit-Log-Einträge bei einem Domain Controller (DC) wiederherzustellen. Dafür müssen jedoch bestimmte Voraussetzungen erfüllt sein, wie zum Beispiel das Vorhandensein von Sicherungskopien der Audit-Logs. Es ist ratsam, sich an einen IT-Experten oder den technischen Support zu wenden, um weitere Informationen und Unterstützung bei der Wiederherstellung der Audit-Log-Einträge zu erhalten. **
-
Was ist log(1) / log(11000) und warum?
log(1) / log(11000) ist gleich 0, da der Logarithmus von 1 immer 0 ergibt. Da der Logarithmus von 11000 größer als 1 ist, wird 0 durch eine größere Zahl geteilt, was zu einem Ergebnis von 0 führt. Dies liegt daran, dass der Logarithmus einer Zahl x zur Basis x immer 1 ergibt. **
-
Sagt ihr "der Log-in" oder "das Log-in"?
Beide Varianten sind möglich, aber "der Log-in" wird häufiger verwendet. Es handelt sich dabei um eine Anglizismus-Anpassung des englischen Begriffs "login". **
-
Wächst log(n) genau so schnell wie log(n70)?
Nein, log(n) wächst langsamer als log(n70). Die Funktion log(n) gibt den Logarithmus von n zur Basis 10 zurück, während log(n70) den Logarithmus von n70 zur Basis 10 berechnet. Da n70 größer ist als n, ist log(n70) größer als log(n) und wächst daher schneller. **

Wie lautet der zusammengefasste Ausdruck für den Logarithmus mit Lösungsweg: 5log(x) + 4log(y) + 32log(u) + log(v)?
Der zusammengefasste Ausdruck für den gegebenen Logarithmus lautet: log(x^5 * y^4 * u^32 * v). Dies ergibt sich, indem die Potenzregel für Logarithmen angewendet wird, um die einzelnen Logarithmen zu multiplizieren. **
Wie können Unternehmen effektiv Log-Management einsetzen, um die Sicherheit und Leistung ihrer IT-Systeme zu optimieren? Welche Tools und Best Practices eignen sich für das effiziente Log-Management in Unternehmen?
Unternehmen können Log-Management effektiv einsetzen, indem sie alle Protokolle von IT-Systemen sammeln, analysieren und überwachen, um potenzielle Sicherheitsbedrohungen frühzeitig zu erkennen und Leistungsprobleme zu beheben. Tools wie Splunk, ELK Stack und Graylog sind beliebte Optionen für das effiziente Log-Management, da sie eine zentrale Plattform für die Verwaltung von Protokollen bieten. Best Practices umfassen die regelmäßige Überprüfung und Aktualisierung von Protokollrichtlinien, die Schulung von Mitarbeitern im Umgang mit Protokollen und die Implementierung von automatisierten Warnmeldungen bei verdächtigen Aktivitäten. **
Top-Angebote
Produkte zum Begriff V-Log-Profile:
-
Microsoft 10-Year Audit Log Retention Add On (NCE)Wichtiger Lizenzhinweis: Der Microsoft 10-Year Audit Log Retention Add On (NCE) ist eine Zusatzlizenz für entsprechend qualifizierte Microsoft 365 Umgebungen. Für die Nutzung ist eine geeignete Basislizenz erforderlich, die Microsoft Audit bzw. entsprechende Purview Audit-Funktionen umfasst. Microsoft 10-Year Audit Log Retention Add On (NCE) Erweiterte Aufbewahrung von Audit-Protokollen über einen Zeitraum von bis zu zehn Jahren für entsprechend lizenzierte Benutzer. Audit-Daten langfristig verfügbar halten Mit dem Microsoft 10-Year Audit Log Retention Add On (NCE) können Unternehmen die Aufbewahrungsdauer von Audit-Protokollen für entsprechend lizenzierte Benutzer deutlich verlängern. Microsoft führt diese Zusatzlizenz speziell für Szenarien, in denen Audit-Daten über einen Zeitraum von bis zu zehn Jahren benötigt werden. Die Lösung eignet sich für Organisationen mit erhöhten Anforderungen an Nachvollziehbarkeit, interne Prüfungen und langfristige Compliance-Prozesse. Der Add-on erweitert dabei eine bereits vorhandene geeignete Microsoft Audit-Lizenzierung. Sie möchten weitere Microsoft Software kaufen ? Entdecken Sie weitere Microsoft Lösungen für Compliance, Auditierung und professionelle Unternehmensumgebungen. Vorteile im Überblick Bis zu 10 Jahre Aufbewahrung Audit-Protokolle können für entsprechend lizenzierte Benutzer über einen Zeitraum von bis zu zehn Jahren aufbewahrt werden. Für langfristige Compliance Die verlängerte Aufbewahrung unterstützt Organisationen bei langfristigen Prüf-, Nachweis- und Compliance-Anforderungen. Add-on zur bestehenden Lizenzierung Die Zusatzlizenz setzt eine geeignete qualifizierende Basislizenz mit entsprechenden Audit-Funktionen voraus.22,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft 10-Year Audit Log Retention Add On for FLW (NCE)Wichtiger Lizenzhinweis: Der Microsoft 10-Year Audit Log Retention Add On for FLW (NCE) ist eine Zusatzlizenz für Frontline-Worker-Szenarien. Microsoft verlangt dafür eine qualifizierende Basislizenz wie Microsoft Purview Suite FLW , Microsoft Defender + Purview Suite FLW oder Microsoft 365 F5 eDiscovery and Audit Microsoft 10-Year Audit Log Retention Add On for FLW (NCE) Zusätzliche Audit-Log-Aufbewahrung für entsprechend lizenzierte Frontline Worker mit einer Aufbewahrungsdauer von bis zu zehn Jahren. Audit-Protokolle langfristig aufbewahren Mit dem Microsoft 10-Year Audit Log Retention Add On for FLW (NCE) können Organisationen die Aufbewahrung von Audit-Protokollen für entsprechend lizenzierte Frontline Worker auf einen Zeitraum von bis zu zehn Jahren erweitern. Microsoft führt die Lizenz ausdrücklich als 10-Year Audit Log Retention FLW und verlangt für den Erwerb eine geeignete qualifizierende Basislizenz. Sie möchten weitere Microsoft Software kaufen ? Entdecken Sie weitere Microsoft Lösungen für Compliance, Auditierung und professionelle Unternehmensumgebungen. Vorteile im Überblick Bis zu 10 Jahre Aufbewahrung Audit-Protokolle können für entsprechend lizenzierte Benutzer über einen deutlich längeren Zeitraum aufbewahrt werden. Für Frontline Worker Die FLW-Variante ist speziell für Frontline-Worker-Szenarien innerhalb geeigneter Microsoft 365 Umgebungen vorgesehen. Add-on mit Voraussetzung Für den Einsatz ist eine qualifizierende Basislizenz wie Microsoft Purview Suite FLW, Microsoft Defender + Purview Suite FLW oder Microsoft 365 F5 eDiscovery and Audit erforderlich.15,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Orbis, Zeitschaltuhr, Hutschienen Zeitschaltuhr DATA LOG 2 230 VDie Hutschienen-Zeitschaltuhr DATA LOG 2 von ORBIS ist eine digitale Zeitschaltuhr, die für den Einsatz in elektrischen Installationen konzipiert ist. Sie ermöglicht eine präzise Steuerung von elektrischen Geräten und Systemen, indem sie programmierbare Zeitpläne zur Verfügung stellt. Diese Zeitschaltuhr ist besonders für Anwendungen in Smart Home-Umgebungen geeignet und bietet eine Vielzahl von Funktionen, die eine benutzerfreundliche Handhabung gewährleisten. Mit ihrer kompakten Bauweise ist sie ideal für die Montage auf Hutschienen, was die Installation in Verteilerschränken erleichtert. Die DATA LOG 2 ist mit einem Datenspeicher ausgestattet, der eine zuverlässige Speicherung der programmierten Einstellungen ermöglicht. Zudem sorgt die integrierte Kindersicherung für zusätzliche Sicherheit im Umgang mit der Zeitschaltuhr. - Digitale Programmierung für präzise Steuerung - Kompatibel mit Smart Home-Systemen - Integrierte Kindersicherung für erhöhte Sicherheit - Einfache Montage auf Hutschienen.113,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist das Discord-Audit-Log?
Das Discord-Audit-Log ist eine Funktion in der Discord-Plattform, die alle Aktionen und Änderungen in einem Server protokolliert. Es zeichnet beispielsweise ab, wer Nachrichten löscht, Kanäle erstellt oder Mitglieder hinzufügt. Das Audit-Log ermöglicht es Server-Administratoren, Änderungen nachzuverfolgen und potenziellen Missbrauch zu erkennen. **
-
Wie kann Log-Management dazu beitragen, die Sicherheit und Effizienz von IT-Systemen zu verbessern? Welche Tools und Best Practices empfehlen Sie für ein effektives Log-Management?
Log-Management ermöglicht die zentrale Erfassung, Analyse und Überwachung von Protokolldaten, um Sicherheitsvorfälle frühzeitig zu erkennen und die Leistung von IT-Systemen zu optimieren. Empfohlene Tools sind Splunk, ELK Stack und Graylog, während Best Practices die regelmäßige Überprüfung von Protokollen, die Implementierung von Sicherheitsrichtlinien und die Schulung von Mitarbeitern umfassen. **
-
Weiß jemand, ob man Audit-Log-Einträge bei DC wiederherstellen kann?
Ja, es ist möglich, Audit-Log-Einträge bei einem Domain Controller (DC) wiederherzustellen. Dafür müssen jedoch bestimmte Voraussetzungen erfüllt sein, wie zum Beispiel das Vorhandensein von Sicherungskopien der Audit-Logs. Es ist ratsam, sich an einen IT-Experten oder den technischen Support zu wenden, um weitere Informationen und Unterstützung bei der Wiederherstellung der Audit-Log-Einträge zu erhalten. **
-
Was ist log(1) / log(11000) und warum?
log(1) / log(11000) ist gleich 0, da der Logarithmus von 1 immer 0 ergibt. Da der Logarithmus von 11000 größer als 1 ist, wird 0 durch eine größere Zahl geteilt, was zu einem Ergebnis von 0 führt. Dies liegt daran, dass der Logarithmus einer Zahl x zur Basis x immer 1 ergibt. **
Ähnliche Suchbegriffe für V-Log-Profile
-
Sagt ihr "der Log-in" oder "das Log-in"?
Beide Varianten sind möglich, aber "der Log-in" wird häufiger verwendet. Es handelt sich dabei um eine Anglizismus-Anpassung des englischen Begriffs "login". **
-
Wächst log(n) genau so schnell wie log(n70)?
Nein, log(n) wächst langsamer als log(n70). Die Funktion log(n) gibt den Logarithmus von n zur Basis 10 zurück, während log(n70) den Logarithmus von n70 zur Basis 10 berechnet. Da n70 größer ist als n, ist log(n70) größer als log(n) und wächst daher schneller. **
-
Wie lautet der zusammengefasste Ausdruck für den Logarithmus mit Lösungsweg: 5log(x) + 4log(y) + 32log(u) + log(v)?
Der zusammengefasste Ausdruck für den gegebenen Logarithmus lautet: log(x^5 * y^4 * u^32 * v). Dies ergibt sich, indem die Potenzregel für Logarithmen angewendet wird, um die einzelnen Logarithmen zu multiplizieren. **
-
Wie können Unternehmen effektiv Log-Management einsetzen, um die Sicherheit und Leistung ihrer IT-Systeme zu optimieren? Welche Tools und Best Practices eignen sich für das effiziente Log-Management in Unternehmen?
Unternehmen können Log-Management effektiv einsetzen, indem sie alle Protokolle von IT-Systemen sammeln, analysieren und überwachen, um potenzielle Sicherheitsbedrohungen frühzeitig zu erkennen und Leistungsprobleme zu beheben. Tools wie Splunk, ELK Stack und Graylog sind beliebte Optionen für das effiziente Log-Management, da sie eine zentrale Plattform für die Verwaltung von Protokollen bieten. Best Practices umfassen die regelmäßige Überprüfung und Aktualisierung von Protokollrichtlinien, die Schulung von Mitarbeitern im Umgang mit Protokollen und die Implementierung von automatisierten Warnmeldungen bei verdächtigen Aktivitäten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.